
Bezpečné prostředí
Výrobní firmy dnes stále více potřebují dostat data z výroby tam, kde s nimi mohou dál pracovat – do analytických nástrojů, ERP systémů nebo cloudu. S tím, jak se svět OT a IT stále více propojuje, ale roste i výzva, jak udržet průmyslové sítě bezpečné a zároveň zajistit snadný přístup k datům.
Jak tedy propojit výrobní technologie s podnikovými systémy, aniž bychom obcházeli bezpečnostní pravidla nebo vystavovali citlivé OT systémy zbytečnému riziku? V tomto článku se podíváme na to, proč je důležité zachovat principy Purdue modelu a jak může správně navržená gateway zajistit bezpečný a řízený tok dat mezi OT a IT.
1. Purdue model a proč je stále důležitý
Purdue Enterprise Reference Architecture (PERA) a její adaptace v ISA-95 a ISA/IEC 62443 jsou již více než dvě desetiletí de facto referenčním modelem pro segmentaci průmyslových sítí. Rozděluje průmyslové prostředí do jednotlivých úrovní – od Level 0 (fyzický proces) a Level 1 (základní řízení, PLC/RTU), přes Level 2 (dohledové řízení, SCADA/HMI) a Level 3 (výrobní operace, MES/historian), až po demilitarizovanou zónu (DMZ) a Levels 4–5 (podnikové IT, ERP a další business systémy).
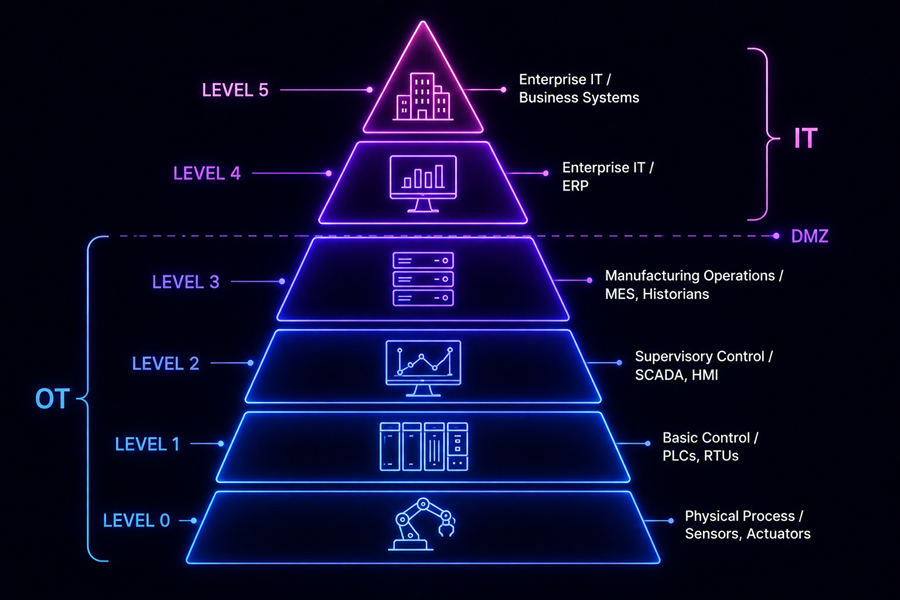
Hlavní bezpečnostní přínos tohoto modelu nespočívá pouze v rozdělení do jednotlivých vrstev, ale především v „vynucené hranici“ mezi OT (Levels 0–3) a IT (Levels 4–5). Systémy na řídicí vrstvě by neměly nikdy komunikovat přímo s podnikovou sítí bez průchodu řízenou a monitorovanou DMZ.
ISA/IEC 62443, hlavní standard pro kybernetickou bezpečnost průmyslových automatizačních a řídicích systémů (IACS), tuto hranici formalizuje pomocí konceptu bezpečnostních zón a komunikačních cest (conduits). Každá datová cesta překračující hranici zóny by měla být jasně identifikována, vyhodnocena z hlediska rizik a řízena.
Praktickou výzvou je, že iniciativy Industry 4.0 – prediktivní údržba, cloudové historizační systémy, integrace výrobních dat s ERP nebo vzdálený monitoring zařízení – vyžadují právě takový tok dat z Levels 0–3 do Levels 4–5, který měl Purdue model původně kontrolovat, nikoli eliminovat. Tlak na konvergenci je reálný a nebude mizet. Klíčovou otázkou proto je, jak tento požadavek naplnit, aniž bychom oslabili hranici, kterou mají PERA a ISA/IEC 62443 chránit.
2. Proč přímé propojení není správným výchozím řešením
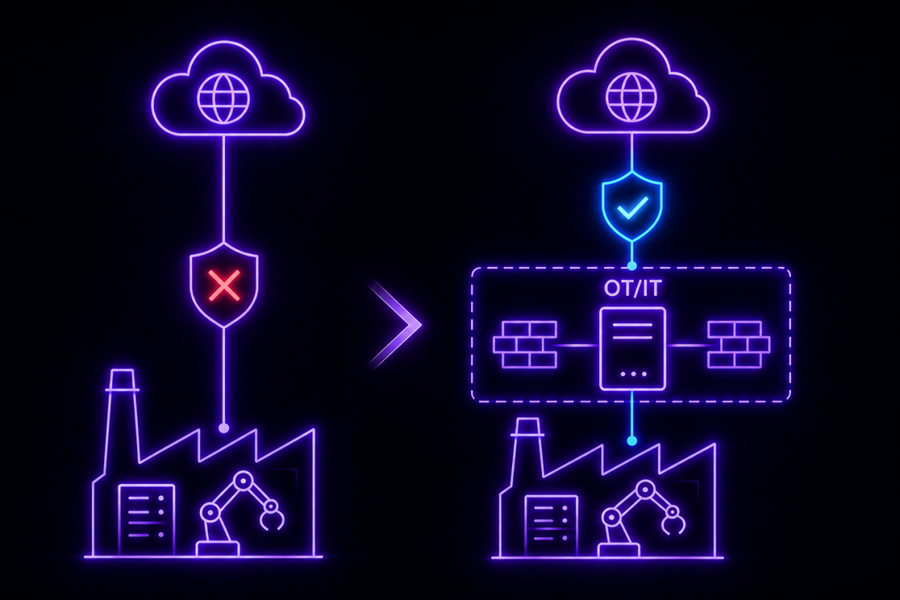
Jedním z nejčastějších problémů při projektech OT/IT konvergence je to, co bezpečnostní audity často označují jako „erozi hranice“: PLC nebo historian získá cestu – někdy oficiálně schválenou, jindy vytvořenou jako neformální workaround – přímo ke cloudovému endpointu nebo aplikaci na IT vrstvě, čímž se efektivně obejde DMZ.
Obvykle k tomu dochází postupně. Konkrétní analytický projekt potřebuje přístup ke zdroji dat, ve firewallu se otevře pravidlo jako dočasné řešení a toto „dočasné“ opatření zůstane zachováno, protože jeho odstranění by narušilo proces, který se na něm mezitím stal závislým.
Riziko je dobře zdokumentováno ve výzkumu zaměřeném na bezpečnost ICS i v analýzách skutečných incidentů. Zařízení na řídicí vrstvě s přímou cestou k internetu nebo do podnikové IT sítě přebírá část útočné plochy IT prostředí – například prostřednictvím laterálního pohybu po phishingovém útoku, kompromitovaných přihlašovacích údajů nebo zranitelností v IT softwaru. Přitom nemusí mít k dispozici stejné ochranné mechanismy, které jsou běžné v IT prostředí, například pravidelný patch management, endpoint detection nebo síťový monitoring přizpůsobený IT provozu.
Zařízení na řídicí vrstvě navíc často zůstávají dlouhou dobu bez aktualizací kvůli provozním omezením průmyslových systémů. Požadavky na dostupnost nemusí umožňovat provádět aktualizace tak často jako v IT. Přímé vystavení proto může představovat výrazně vyšší riziko než obdobné vystavení běžného IT zařízení.
3. Architektury založené na gateway
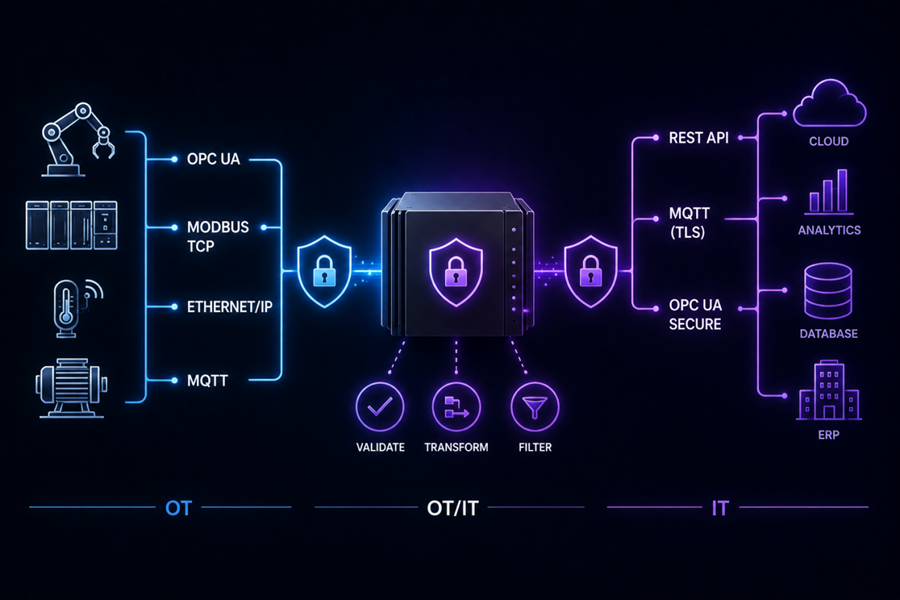
Architektura, která podporuje jak OT/IT konvergenci, tak bezpečnostní zóny a komunikační cesty definované v ISA/IEC 62443, využívá řízenou gateway umístěnou v DMZ nebo v její bezprostřední blízkosti. Gateway funguje jako jediná autorizovaná komunikační cesta mezi OT a IT vrstvou. Jednotlivé implementace se mohou lišit v několika důležitých vlastnostech:
3.1 Překlad protokolů na hranici
Namísto směrování nativních OT protokolů (Modbus, EtherNet/IP, proprietární protokoly výrobců) do IT sítě gateway ukončuje OT připojení lokálně a na IT straně data znovu publikuje prostřednictvím IT protokolů a formátů, jako jsou REST API, MQTT s TLS nebo OPC UA s integrovanými bezpečnostními mechanismy.
IT systémy tak nikdy nevytvářejí přímé spojení na úrovni protokolu se zařízeními na Levels 0–2.
3.2 Validace a sanitizace dat
Správně navržená gateway není jen transparentním průchodem pro data. Před jejich publikováním je validuje, transformuje a filtruje podle definovaného schématu.
Tím se snižuje riziko, že se poškozená nebo škodlivá data dostanou dál do IT prostředí, a zároveň je zajištěno, že budou zpřístupněny pouze tagy skutečně potřebné pro konkrétní IT aplikaci. Jde o praktické uplatnění principu nejmenších oprávnění (least privilege) nejen na úrovni sítě, ale také na úrovni dat.
3.3 Směrování dat
Pro scénáře s nejvyššími požadavky na bezpečnost – například bezpečnostní instrumentované systémy nebo kritickou infrastrukturu – poskytují jednosměrné gatewaye (data diody) hardwarově vynucenou, fyzicky jednosměrnou datovou cestu z OT do IT. Tím se eliminuje možnost zpětné komunikace bez ohledu na softwarovou konfiguraci.
Pro širší škálu scénářů OT/IT konvergence – například dashboardy, analytiku, integraci s ERP nebo vzdálený monitoring – kde je z provozních důvodů nutná určitá míra obousměrné interakce (například vzdálená změna parametrů nebo potvrzovací workflow), je běžnějším a flexibilnějším řešením řízená obousměrná gateway. Na hranici přitom probíhá přísný překlad protokolů, autentizace a logování.
To samozřejmě předpokládá, že je gateway umístěna v DMZ a není využívána jako důvod k odstranění samotné DMZ.
3.4 No-Code/Low-Code konfigurace jako bezpečnostní vlastnost
Jedním z často přehlížených aspektů architektury založené na gateway je vztah mezi řízením změn a bezpečností.
Gatewaye, které pro každé nové mapování dat vyžadují vlastní programování, mohou vytvářet tlak na slučování změn nebo odkládání aktualizací a testování. Vizuální no-code vrstvy pro mapování a transformaci dat naopak umožňují legitimní změny konektivity zavádět rychleji a jednodušeji.
V praxi to může snížit motivaci vytvářet neformální a neautorizovaná „dočasná“ přímá propojení, která postupně oslabují bezpečnostní hranici.
4. Praktické aspekty nasazení
Úspěšné architektury OT/IT konvergence mají obvykle tři společné vlastnosti:
4.1 Umístění je stejně důležité jako funkce
Gateway umístěná na Level 3.5 (DMZ) podle terminologie ISA-95/Purdue zachovává model bezpečnostních zón a komunikačních cest.
Stejný software nasazený uvnitř Level 2/3 s přímou cestou k internetu však vytváří přesně ten problém s narušením hranice, který měl původně řešit. Technologie sama o sobě nemůže nahradit správné umístění v síťové architektuře.
4.2 Edge nasazení může snížit latenci i útočnou plochu
Provoz gateway funkce na dedikovaném edge hardwaru umístěném společně s řídicími zařízeními, namísto odesílání nezpracovaných OT dat do vzdálené nebo cloudové mediační vrstvy, udržuje časově citlivá data lokálně a zároveň snižuje množství nekontrolovaného OT provozu, který musí procházet přes WAN.
4.3 Auditovatelnost není doplněk, ale požadavek
Model komunikačních cest podle ISA/IEC 62443 předpokládá, že provoz na hranicích bezpečnostních zón je logován a monitorován.
Při hodnocení gateway řešení by proto měly být možnosti logování a auditu posuzovány stejně pečlivě jako propustnost nebo podpora jednotlivých protokolů.
5. Závěr
OT/IT konvergence už není pro organizace, které chtějí využívat analytiku Industry 4.0 ve větším měřítku, volitelná. Tlak na propojení dat z řídicí vrstvy s podnikovými systémy bude nadále růst.
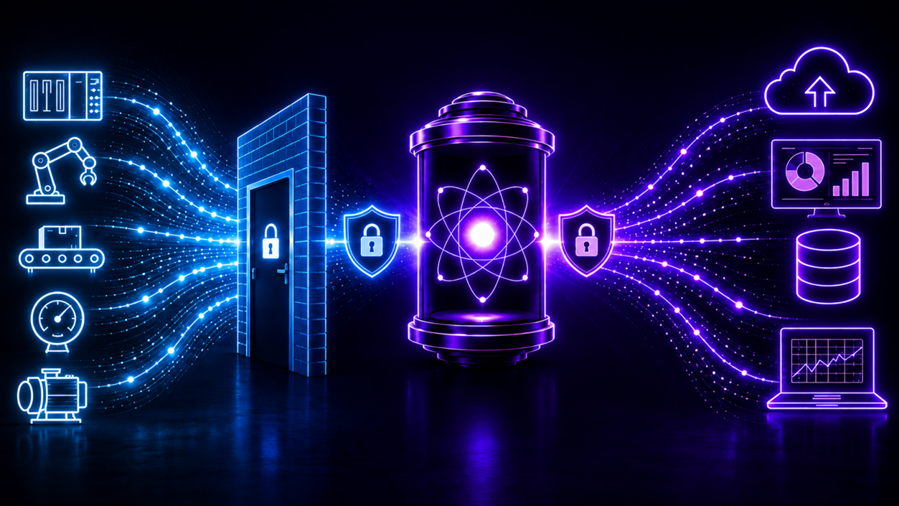
Klíčovou otázkou, kterou je třeba řešit vědomě a systematicky – nikoli postupným přidáváním výjimek ve firewallu – je kde k tomuto propojení dochází a co ho zprostředkovává.
Gateway umístěná na hranici DMZ, která zajišťuje překlad protokolů, validaci dat a tam, kde je to vhodné, také hardwarově vynucený jednosměrný tok dat, umožňuje využít výhody OT/IT konvergence a zároveň zachovat model bezpečnostních zón a komunikačních cest namísto jeho postupného oslabování jednotlivými výjimkami.
Nyní, když víte, proč je bezpečný přenos dat důležitý, přichází další otázka:
Jak ho zajistit bez zbytečných nákladů a složitosti?
Bezpečný přenos dat nemusí být komplikovaný. Podívejte se, jak můžete svá data chránit za férovou cenu – bez skrytých poplatků a zbytečných funkcí. Objevte naše řešení:
—
**References for further reading** ISA/IEC 62443 series, *Security for Industrial Automation and Control Systems*; ISA-95 / IEC 62264, *Enterprise-Control System Integration*; NIST SP 800-82 Rev. 3, *Guide to Operational Technology (OT) Security*.
Napsat komentář